Μια εταιρεία ξαφνικά χάνει την πρόσβαση σε όλα τα αρχεία της. Μια κρατική ιστοσελίδα βγαίνει εκτός λειτουργίας. Οι επιβάτες περιμένουν στη στάση χωρίς να γνωρίζουν πότε θα φτάσει το λεωφορείο. Οι κυβερνοεπιθέσεις δεν περιορίζονται σε έναν αόρατο κόσμο πίσω από οθόνες. Μπορούν να επηρεάσουν την τροφοδοσία νοσοκομείων, τη λειτουργία επιχειρήσεων και τις καθημερινές μετακινήσεις. Στο επίκεντρο βρίσκονται τα προσωπικά δεδομένα και η εξάρτηση από τα ψηφιακά συστήματα, που μετατρέπονται σε μέσα πίεσης όταν περάσουν στα λάθος χέρια.
Μια εταιρεία μεταφοράς φαρμάκων σε ψηφιακή ομηρία
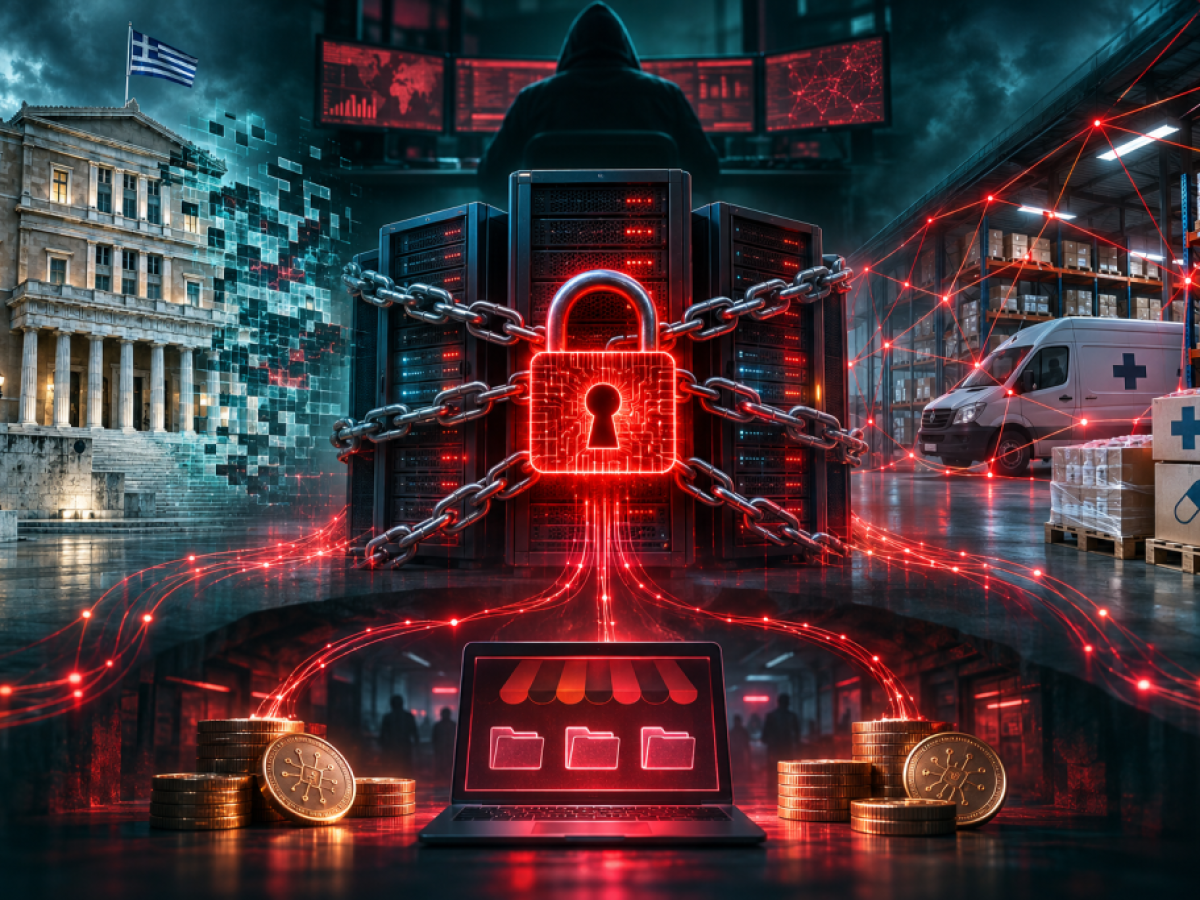
Μία από τις μεγαλύτερες εταιρείες μεταφοράς φαρμάκων στην Ελλάδα βρέθηκε αντιμέτωπη με διεθνή σπείρα κυβερνοεκβιαστών. Οι δράστες χρησιμοποίησαν λογισμικό ransomware για να κρυπτογραφήσουν τα δεδομένα της, εμποδίζοντας την πρόσβαση σε αυτά. Για μια επιχείρηση που τροφοδοτεί νοσοκομεία, φαρμακαποθήκες και φαρμακεία, αυτό δεν είναι απλώς ένα τεχνικό πρόβλημα. Δημιουργεί κίνδυνο να διακοπεί η διανομή σκευασμάτων που χρειάζονται χιλιάδες ασθενείς. Παράλληλα, η εταιρεία έπρεπε να αντιμετωπίσει την απειλή δημοσιοποίησης ευαίσθητων προσωπικών δεδομένων των πελατών της.
Τα λύτρα και η δύσκολη απόφαση
Η επιχείρηση τελικά διαπραγματεύτηκε και κατέβαλε λύτρα σε Bitcoin, με στόχο να μη διαρρεύσουν τα δεδομένα. Η θέση των αρχών, ωστόσο, είναι σαφής: τα θύματα δεν πρέπει να πληρώνουν λύτρα. Στην πράξη, η πίεση για άμεση επαναλειτουργία και ο φόβος της διαρροής οδηγούν επιχειρήσεις στην πληρωμή. Οι δράστες επικαλούνται έναν άγραφο κανόνα ότι, μόλις πληρωθούν, ξεκλειδώνουν τα αρχεία για να διατηρήσουν την «αξιοπιστία» τους. Αυτό παραμένει ισχυρισμός των ίδιων των εκβιαστών, όχι εξασφάλιση για το θύμα.
Προσωπικά στοιχεία προς πώληση
Η απειλή της διαρροής συνδέεται με πραγματικές διαδικτυακές αγορές. Στο σκοτεινό διαδίκτυο εντοπίστηκαν προς πώληση ονόματα, διευθύνσεις, τηλέφωνα και κωδικοί πρόσβασης. Προσφέρονταν επίσης λογαριασμοί PayPal και Airbnb, καθώς και έγγραφα ταυτοποίησης. Τα κλεμμένα δεδομένα μετατρέπονται σε εμπόρευμα, ενώ τομείς όπως η υγεία και η άμυνα προσελκύουν επιθέσεις λόγω του μεγάλου όγκου ευαίσθητων πληροφοριών που διαθέτουν. Έτσι, η ζημιά δεν αφορά μόνο την επιχείρηση που δέχεται την επίθεση, αλλά και τους ανθρώπους των οποίων τα στοιχεία διαχειρίζεται.
Το κόστος μπορεί να απειλήσει την επιβίωση μιας επιχείρησης
Η έκταση του προβλήματος αποτυπώνεται στην εμπειρία εταιρείας κυβερνοασφάλειας που αναφέρει ότι έχει διαχειριστεί περισσότερα από 2.500 περιστατικά μέσα σε δέκα χρόνια. Στην ελληνική αγορά έχουν καταγραφεί, σύμφωνα με τη μαρτυρία της, απαιτήσεις λύτρων έως και 10 εκατομμύρια δολάρια, αλλά και επιχειρήσεις που έκλεισαν μετά από επιθέσεις. Αναφέρεται επίσης περίπτωση μεγάλης βιομηχανίας που δέχτηκε δύο επιθέσεις με τον ίδιο τρόπο μέσα σε δύο έως τρία χρόνια. Η επανάληψη δείχνει πόσο σοβαρό είναι να παραμένουν ανοιχτές οι ίδιες αδυναμίες.
Στόχος και οι κρατικές υποδομές
Τα κίνητρα δεν είναι πάντοτε οικονομικά. Τον Σεπτέμβριο του 2022 παραβιάστηκε η ιστοσελίδα του υπουργείου Παιδείας της Βόρειας Μακεδονίας. Άτομο που δήλωσε υπεύθυνο υποστήριξε ότι χρειάστηκε λιγότερο από 45 λεπτά για την επίθεση και ότι η πρόσβαση στην ιστοσελίδα χάθηκε για δύο εβδομάδες. Ισχυρίστηκε ακόμη ότι διατηρούσε πρόσβαση και αργότερα, παρουσιάζοντας στοιχεία που περιέγραψε ως βάσεις δεδομένων και κωδικούς διαχείρισης. Η υπόθεση αναδεικνύει τη διαφορά ανάμεσα στον χρόνο που μπορεί να απαιτεί μια παραβίαση και στη διάρκεια των συνεπειών της.
Όταν πίσω από τις επιθέσεις βρίσκονται οργανωμένοι μηχανισμοί
Η έρευνα περιγράφει και πρόσβαση ειδικού κυβερνοασφάλειας σε συστήματα Βορειοκορεατών χάκερ. Σύμφωνα με όσα παρουσίασε, η ομάδα είχε σαφή ιεραρχία και λίγο λιγότερα από 200.000 επιβεβαιωμένα θύματα, ενώ είχε στοχοποιήσει και εταιρείες στην Ελλάδα. Στις μεθόδους της περιλαμβάνονταν ψεύτικες συνεντεύξεις εργασίας με προγραμματιστές, με σκοπό την κλοπή κρυπτονομισμάτων. Διατυπώθηκε επίσης ο ισχυρισμός ότι τέτοιες επιχειρήσεις συμβάλλουν στη χρηματοδότηση του πυρηνικού προγράμματος της Βόρειας Κορέας.
Η ελληνική καθημερινότητα παραμένει εκτεθειμένη
Η εικόνα για την προστασία του ελληνικού Δημοσίου δεν παρουσιάζεται καθησυχαστική: η Εθνική Αρχή Κυβερνοασφάλειας αναγνωρίζει ότι το επίπεδο δεν είναι ικανοποιητικό. Η πρόσφατη διακοπή της τηλεματικής του ΟΑΣΑ, την οποία ο οργανισμός απέδωσε σε κυβερνοεπίθεση, δείχνει την πρακτική πλευρά του κινδύνου. Επιβάτες περίμεναν χωρίς ενημέρωση για το επόμενο δρομολόγιο. Η κυβερνοασφάλεια αφορά τη συνέχεια βασικών υπηρεσιών, ακόμη κι όταν η επένδυση σε αυτή δεν προσφέρει ένα ορατό έργο για παρουσίαση.
Σας ήταν γνωστή αυτή η πλευρά των κυβερνοεπιθέσεων;Αν βρήκατε το άρθρο ενδιαφέρον, μπορείτε να το μοιραστείτε και να περιηγηθείτε στην ιστοσελίδα μας για περισσότερα σχετικά θέματα.